
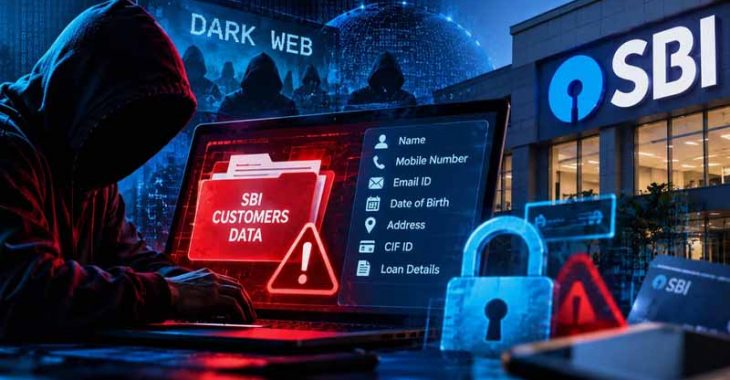
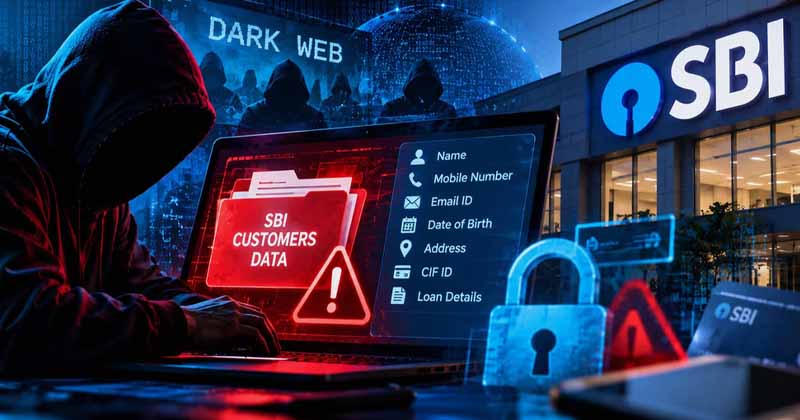
ഡൽഹി: രാജ്യത്തെ ഏറ്റവും വലിയ പൊതുമേഖലാ ബാങ്കായ സ്റ്റേറ്റ് ബാങ്ക് ഓഫ് ഇന്ത്യയിൽ (എസ്ബിഐ) ഉപഭോക്തൃവിവരങ്ങൾ ചോർന്നതായി കണ്ടെത്തി. ഡാർക്ക് വെബിൽ ലഭ്യമായ ഏകദേശം 3.75 ലക്ഷം രേഖകൾ പ്രാഥമികമായി പരിശോധിച്ചതിൽ 3,897 രേഖകളിൽ വ്യക്തികളെ തിരിച്ചറിയാൻ കഴിയുന്ന വിവരങ്ങൾ കണ്ടെത്തിയതായി ബാങ്ക് അറിയിച്ചു. പേരുകൾ, ജനനത്തീയതി, മൊബൈൽ നമ്പറുകൾ, ഇമെയിൽ വിലാസങ്ങൾ, താമസവിലാസങ്ങൾ തുടങ്ങിയ വിവരങ്ങളാണ് പുറത്തായതെന്നാണ് റിപ്പോർട്ട്.
ഒക്ടോബർ 16ന് ഡിഫൻസ് സൈബർ ഏജൻസിയിൽനിന്നും ഇന്ത്യൻ കമ്പ്യൂട്ടർ എമർജൻസി റെസ്പോൺസ് ടീമിൽനിന്നും (CERT-In) ലഭിച്ച മുന്നറിയിപ്പിനെ തുടർന്നാണ് എസ്ബിഐ അന്വേഷണം ആരംഭിച്ചത്. ബാങ്കിന്റെ ബ്രാഞ്ച് വിവരങ്ങൾ, ഉപഭോക്തൃ തിരിച്ചറിയൽ നമ്പറുകൾ, വായ്പാ അപേക്ഷകളുമായി ബന്ധപ്പെട്ട ചില വിവരങ്ങൾ എന്നിവയും ചോർന്ന രേഖകളിൽ ഉൾപ്പെട്ടിട്ടുണ്ടെന്നാണ് റിപ്പോർട്ടുകൾ. വിവരങ്ങളുടെ ഉറവിടം, ചോർച്ചയുടെ വ്യാപ്തി, ഉപഭോക്താക്കൾ നേരിടാനിടയുള്ള അപകടസാധ്യതകൾ എന്നിവ കണ്ടെത്താൻ വിശദമായ അന്വേഷണം പുരോഗമിക്കുകയാണ്.
സംഭവത്തെത്തുടർന്ന് സൈബർ സുരക്ഷാ നടപടികൾ ശക്തമാക്കിയതായും സ്വതന്ത്ര സൈബർ സുരക്ഷാ ഏജൻസിയുടെ സഹായത്തോടെ പരിശോധന നടത്തിവരികയാണെന്നും എസ്ബിഐ വ്യക്തമാക്കി. ഉപഭോക്താക്കളുടെ അക്കൗണ്ട് ബാലൻസുകൾ സുരക്ഷിതമാണെന്നും ബാങ്കിന്റെ പ്രധാന പ്രവർത്തനങ്ങളെ വിവരച്ചോർച്ച ബാധിച്ചിട്ടില്ലെന്നും അധികൃതർ അറിയിച്ചു. അതേസമയം, വ്യക്തിവിവരങ്ങൾ ദുരുപയോഗം ചെയ്ത് വ്യാജ ഫോൺവിളികളിലൂടെയും സന്ദേശങ്ങളിലൂടെയും തട്ടിപ്പ് നടത്താനുള്ള സാധ്യത കണക്കിലെടുത്ത് ഉപഭോക്താക്കൾ ജാഗ്രത പാലിക്കണം. ഒടിപി, പിൻ, പാസ്വേഡ് തുടങ്ങിയ രഹസ്യവിവരങ്ങൾ ആരുമായും പങ്കുവയ്ക്കരുത്.
Leave a Reply